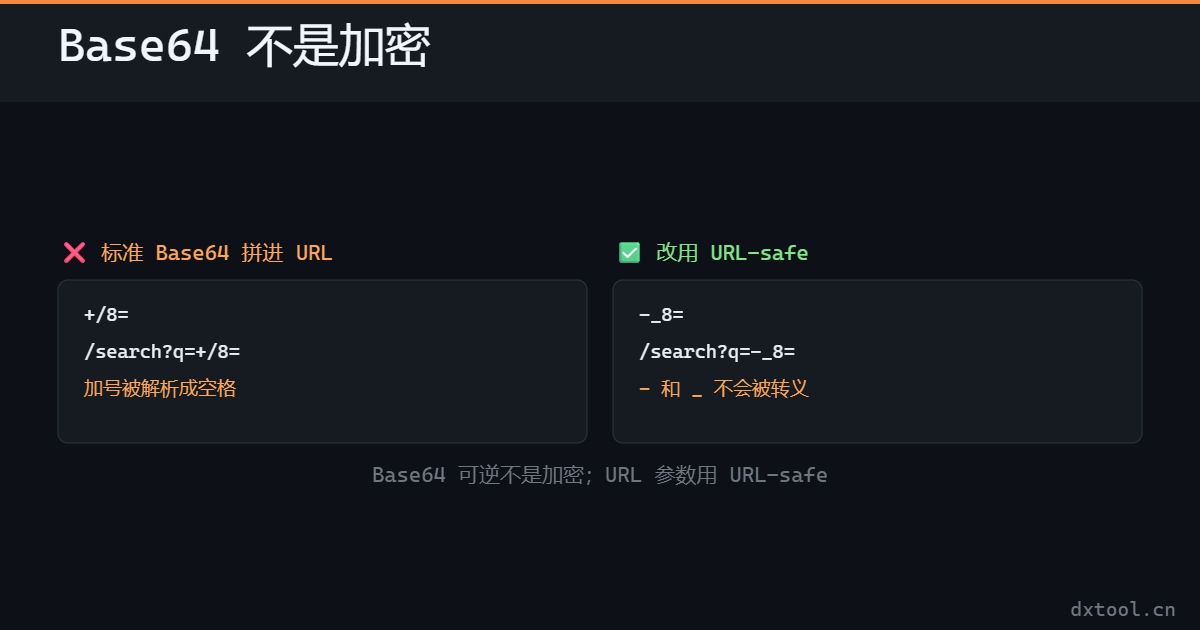
Base64 的五个常见误解:它不是加密、URL-safe 变体的区别、换行影响解码、中文要先转 UTF-8、JWT 里的变体格式。逐个给出错误现象与正确写法,排查乱码和解码失败时可直接对照,也说明长度膨胀比例与填充符的作用。浏览器控制台、命令行和常见语言库的写法都给出示例,复制后即可验证问题出在哪。
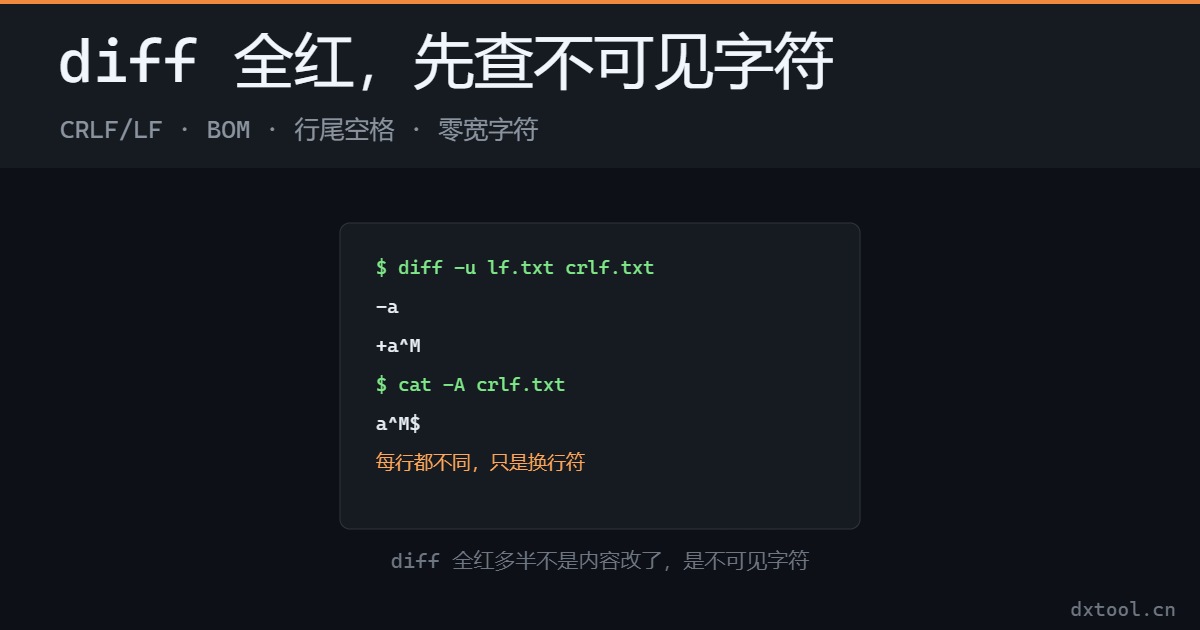
两段看着一样的文本 diff 后整篇飘红,多半是不可见字符:先用 cat -A 看行尾是 $ 还是 ^M$,确认 CRLF 与 LF 混用;再查文件头有没有 EF BB BF 的 BOM、行尾空格与 Tab 混用、零宽字符;给出 dos2unix 与 Python 的规范化顺序,并提醒别用忽略所有空白掩盖真实改动。
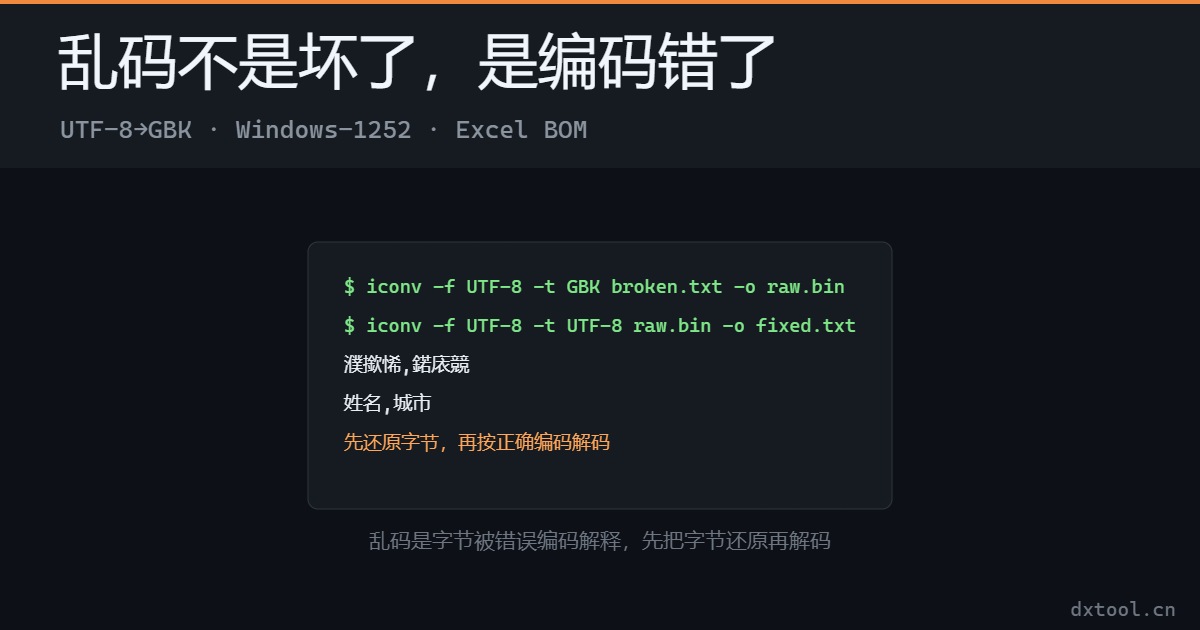
乱码的成因是字节没变、解码用的编码错了。文章用 Python 与 iconv 复现两条常见路径:UTF-8 字节被 GBK 打开得到濮撳悕,被 Windows-1252 打开得到 测试,并给出反向往回编码再解码的修复公式;再解释 Excel 打开 CSV 为何要 UTF-8 BOM、脚本与 JSON 为何不要。
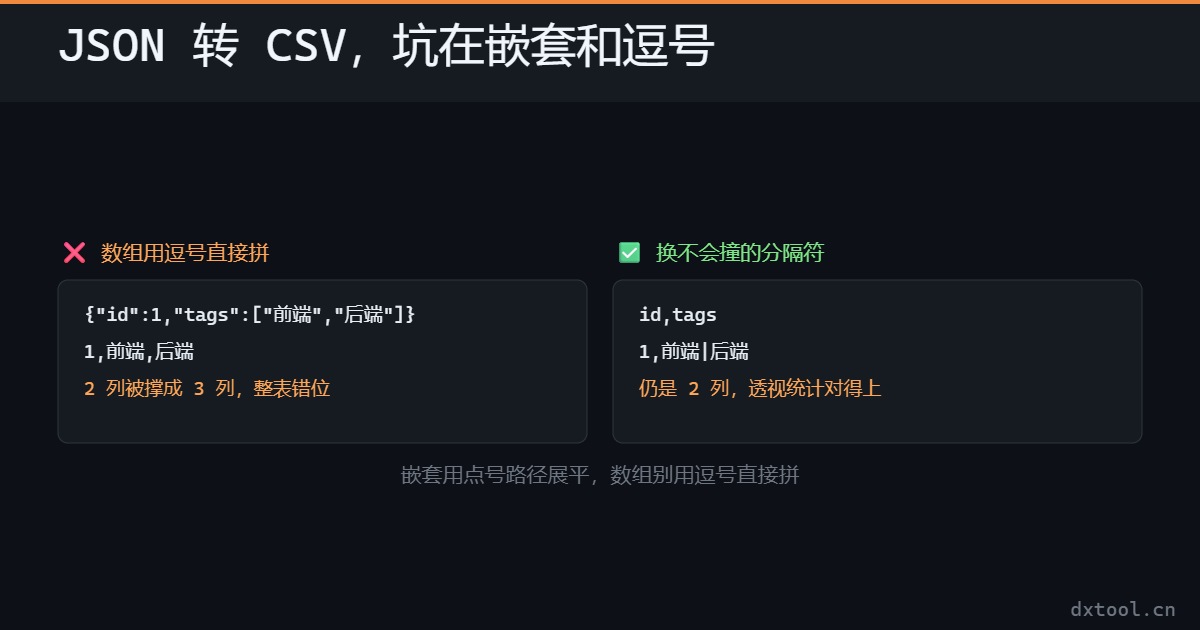
JSON 转 CSV 的两个坑:嵌套数组会变成 [object Object],中文逗号被当成分隔符导致列错位。文章给出扁平化字段、转义引号与选择分隔符的具体做法,附可复制的转换示例,导入表格不再错列,也说明字段缺失时怎么补齐列。如果字段结构经常变化,建议先固定列顺序再导出,后续核对和增量更新更省事。
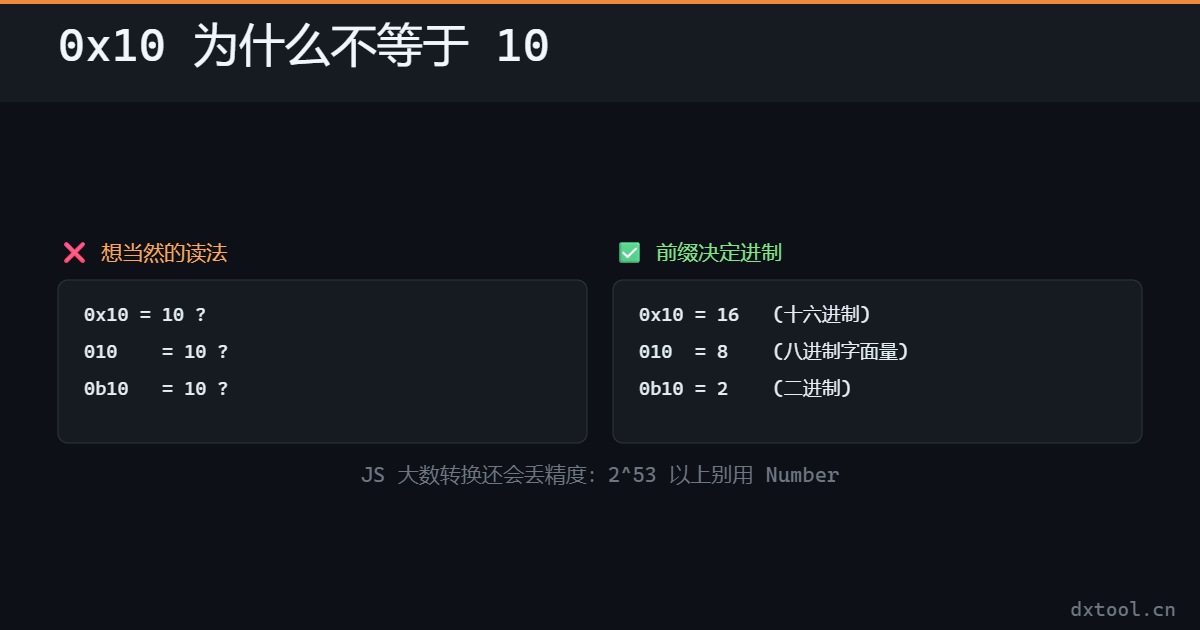
进制转换踩坑:0x10 为什么是 16、前导零为什么变成八进制、parseInt 不带进制参数为什么会猜错。文章用 Node、Python、Java 实测同一段代码的输出差异,讲清 JS 大数精度丢失与负数补码口径,附在线进制转换工具与逐条验证方法,排查配置值、权限位、颜色值与编码场景时可直接对照。
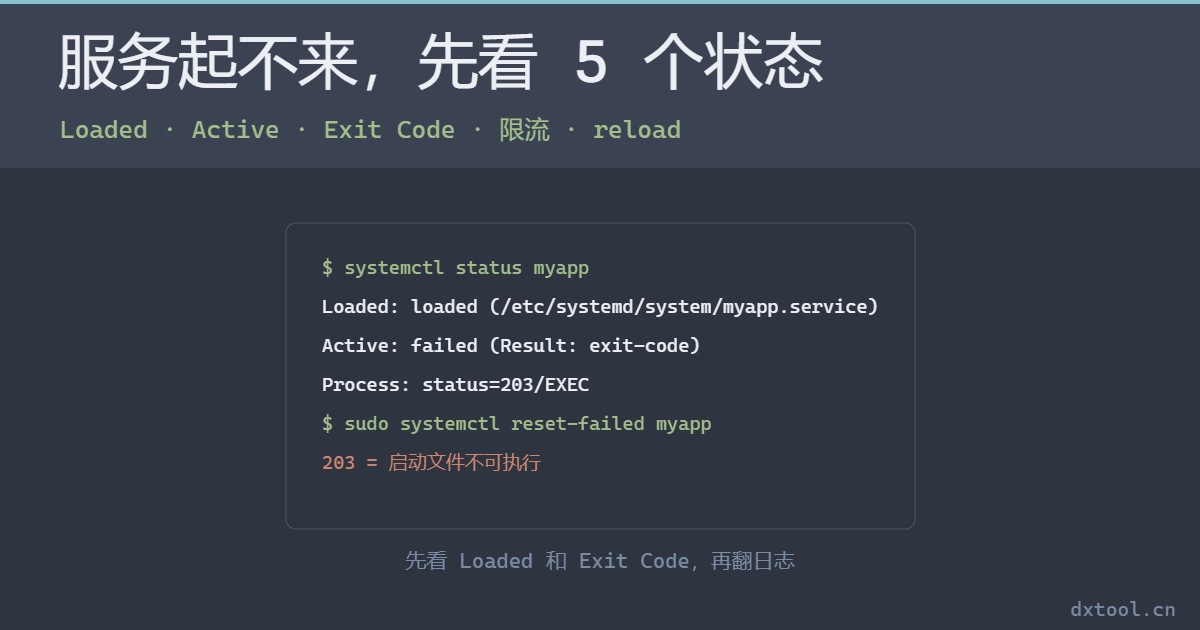
按排障顺序看五个状态:Loaded 行看 unit 路径与 not-found、masked、bad 异常;active (running) 不代表端口通,需查监听地址与工作目录;Exit Code 203、143、137 对应权限、SIGTERM 与 OOM;再讲启动限流解除、改完为何要 daemon-reload。
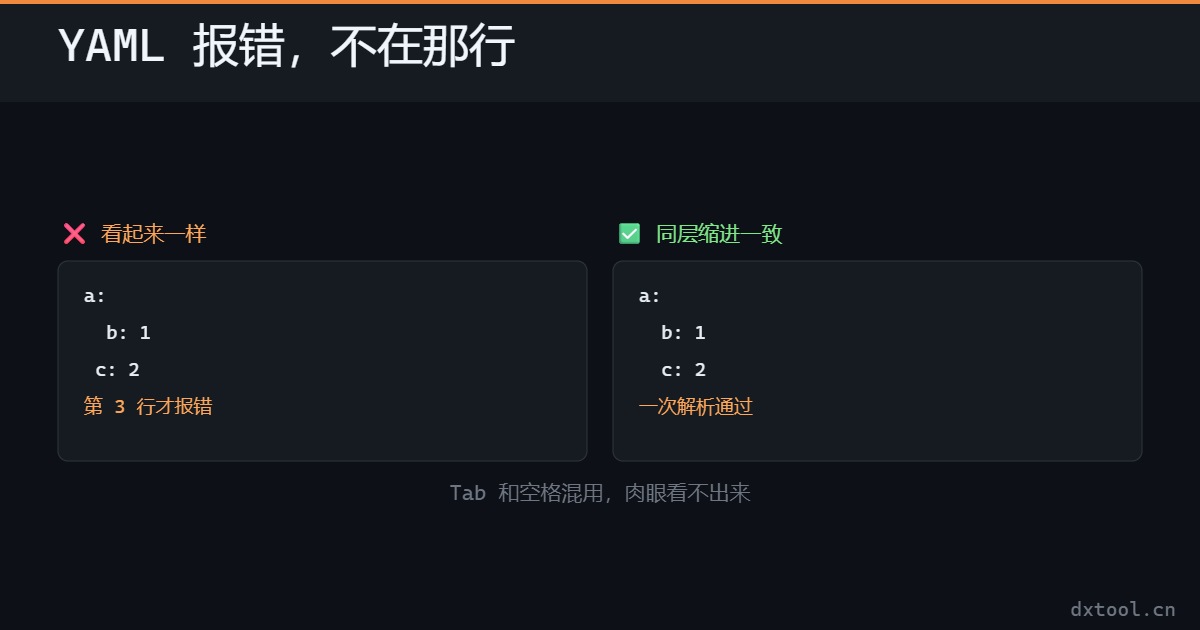
以 SnakeYAML 2.6 报错原文为例:Tab 缩进报 found character that cannot start any token,同级缩进差一格报 expected block end,且行号常指向下一行;再演示 yes、no、on、off 变布尔,1.10 丢成 1.1,0123 变 83。
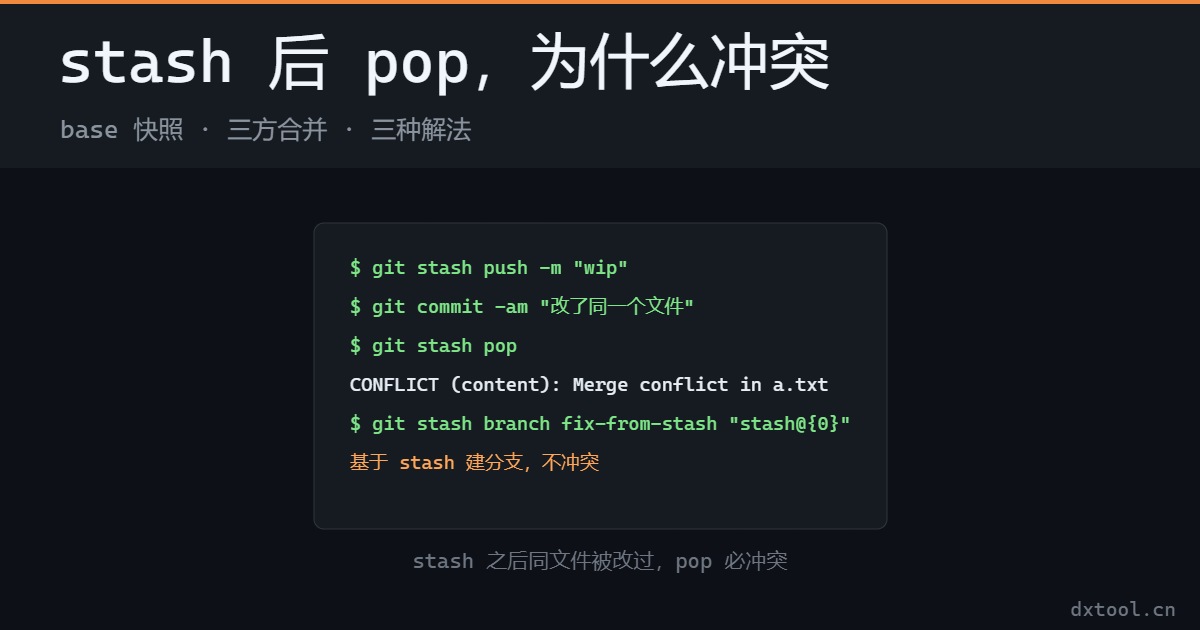
git stash 后切分支再 pop 为什么冲突?根因是 stash 记录的是三方合并的 base 快照,切分支后基线变了。文章讲清原理,给出 stash branch、手动解冲突、放弃本次 stash 三种解法,也列出未跟踪文件、已暂存改动与 stash 多次叠加等 5 个实测坑,附逐步操作命令。
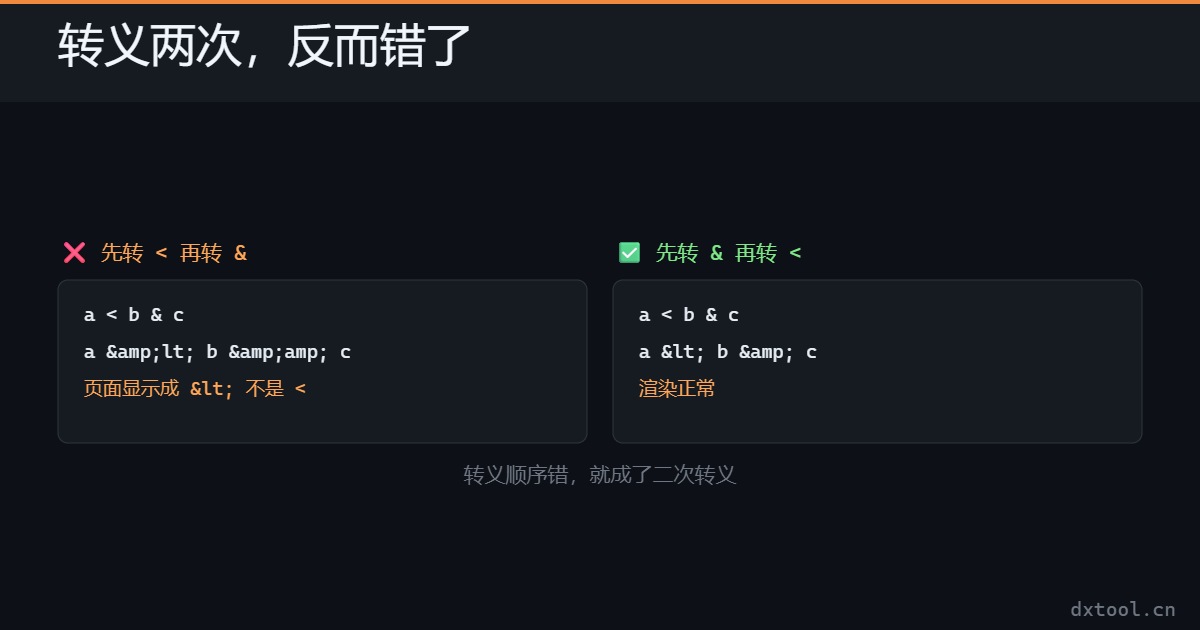
HTML 转义该用命名实体还是数字实体?文章从一次线上二次转义 bug 讲起,说清转义顺序、属性值与文本节点的差异、引号处理,以及 XSS 防护覆盖不到的 4 个场景:富文本白名单、JSON 内嵌 HTML、URL 参数回显与 CSS 表达式。附排查步骤与可直接复用的转义函数写法,配合在线转义工具可直接验证。
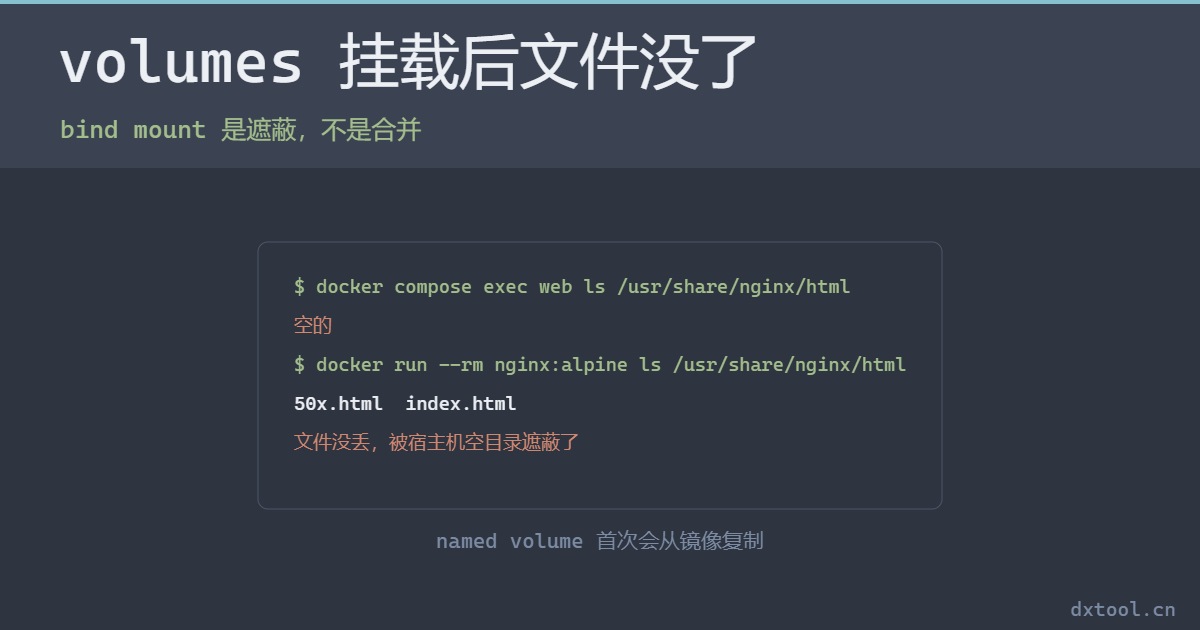
Docker Compose 挂载 volumes 后容器里文件消失?这是 bind mount 遮蔽:宿主机目录盖住了镜像里的原路径,文件没丢只是看不见。文章讲清遮蔽原理,给出初始化数据、只挂载子目录、改用命名卷三种解法,也说明单文件挂载变目录、权限不足与 SELinux 标记三个连带坑,避免数据被误覆盖。