双击一个目录进不去,或者 cd 进去报「拒绝访问」,先别急着改权限——可能是路径不存在、可能被别的进程占着,也可能你的管理员令牌根本没生效。读之前需要会:cd /d、dir、whoami,以及知道「以管理员身份运行」大概是什么意思。
实验都在 E:\cmd-demo\acl 下:setup.ps1 重建 6 个目录并施加不同的 ACL/属性,restore.ps1 用 takeown + icacls /reset 把测试树还原,再删掉实验新增的文件。全程不碰系统目录,下面输出是 2026/11/20 的本机实测。
icacls 一行里,先看 (I) 再看权限字母
E:\cmd-demo\acl>icacls noinherit
noinherit JIANSX\jsx13:(OI)(CI)(RX)

E:\cmd-demo\acl>icacls everyone
everyone JIANSX\jsx13:(OI)(CI)(DENY)(W)
         Everyone:(OI)(CI)(F)
         BUILTIN\Administrators:(I)(F)
         BUILTIN\Administrators:(I)(OI)(CI)(IO)(F)
         NT AUTHORITY\SYSTEM:(I)(F)
         NT AUTHORITY\SYSTEM:(I)(OI)(CI)(IO)(F)
         NT AUTHORITY\Authenticated Users:(I)(M)
         NT AUTHORITY\Authenticated Users:(I)(OI)(CI)(IO)(M)
         BUILTIN\Users:(I)(RX)
         BUILTIN\Users:(I)(OI)(CI)(IO)(GR,GE)
一个主体一行:F 完全控制、M 修改、RX 读加执行、W 写、N 无任何权限;(OI) 目录下的文件继承、(CI) 子目录继承、(IO) 只继承不作用于当前对象;(I) 表示这条是从父目录继承来的,没有 (I) 就是本目录上显式写的。(DENY)(W) 是显式拒绝写。
icacls 本身只需要读 ACL 的权限,所以 denied 目录明明 dir 不进去,icacls denied 却能把 ACL 列出来——这是判断「存在但没权限」最省事的办法,后面会用到。
一条针对你的 DENY,能压过 Everyone:(F)
E:\cmd-demo\acl>echo x > everyone\new.txt
拒绝访问。

E:\cmd-demo\acl>echo x > noinherit\new.txt
拒绝访问。
everyone 目录里 Everyone:(OI)(CI)(F) 明明给了完全控制,写入还是被拒,因为同一份 ACL 里有 JIANSX\jsx13:(OI)(CI)(DENY)(W)。Windows 的访问检查先看拒绝 ACE:只要有一条 DENY 命中当前令牌里的用户或组,直接拒绝,不再看后面的允许。管理员身份也绕不过——DENY 匹配的是 SID,不看你是不是管理员。
Everyone 权限「有时不起作用」还有两个常见原因:父目录的允许 ACE 因为断开继承没传下来(下一节),以及完整性级别——低完整性进程(比如某些沙盒里的程序)写中完整性的目录,同样报拒绝访问,哪怕 ACL 允许。
/inheritance:r 断掉的是父目录兜底,已有显式权限不动
noinherit 目录先执行了 icacls noinherit /inheritance:r,再 /grant:r "%USERNAME%:(OI)(CI)(RX)"。结果就是上面那一行:没有任何 (I) 条目,只剩自己写的 RX,所以能进、能读 readme.txt,但创建文件时「拒绝访问」。
常用的几条改写方式:
icacls 目录 /inheritance:r                      :: 断开继承,保留已有显式 ACE
icacls 目录 /inheritance:e                      :: 恢复继承
icacls 目录 /grant:r "%USERNAME%:(OI)(CI)(M)"   :: 替换该用户的显式条目
icacls 目录 /grant "%USERNAME%:(OI)(CI)(W)"     :: 追加一条
icacls 目录 /deny "%USERNAME%:(OI)(CI)(W)"      :: 加拒绝(优先级最高)
icacls 目录 /remove:d "%USERNAME%"              :: 撤掉拒绝
/grant:r 和 /grant 的区别容易踩:前者是把该用户原来的显式条目换掉,后者是叠加,反复 /grant 会在 icacls 输出里堆出好几行。改完用 icacls 目录 复查,看 (I) 和 DENY 有没有按预期出现。
takeown 换的是所有者,不会顺手给你读写权限
E:\cmd-demo\acl>dir /q owner
2026/11/20  17:16             1,024 BUILTIN\Administrators owned.bin

E:\cmd-demo\acl>takeown /f owner\owned.bin
成功: 此文件(或文件夹): "E:\cmd-demo\acl\owner\owned.bin" 现在由用户 "JIANSX\jsx13" 所有。

E:\cmd-demo\acl>dir /q owner\owned.bin
2026/11/20  17:16             1,024 JIANSX\jsx13           owned.bin
dir /q 多出来的那一列就是所有者。takeown 只改所有者,ACL 原样保留;它的价值在于所有者天然拥有改 DACL 的权利(WRITE_DAC),所以标准流程是 takeown → icacls /grant → 操作 → 还原。/a 把所有者改成 Administrators 组而不是当前用户,/r 递归,/d y 跳过「是否替换目录权限」的询问。
提权会话里 whoami /priv 能看到 SeTakeOwnershipPrivilege 默认是「已禁用」,执行 takeown 时才临时启用;这也是为什么普通用户即使看到文件也接管不了。系统目录(C:\System Volume Information、C:\Windows\CSC)不要对它们执行 takeown,F1 里已经说明那些是系统自己管理的区域。
管理员打不开,多半是令牌里没有「启用」的管理员组
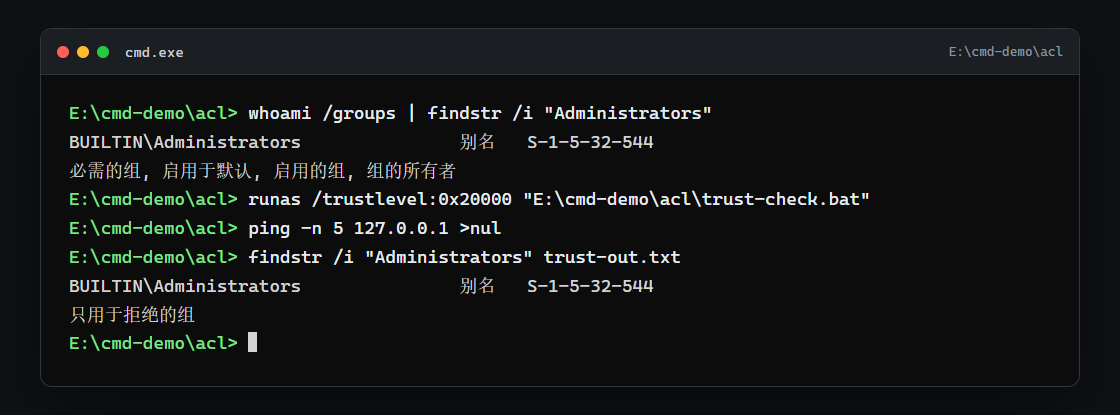
同一个账户,两条 whoami /groups 输出里 BUILTIN\Administrators 的状态完全不同:当前提权会话是「必需的组, 启用于默认, 启用的组, 组的所有者」,用 runas /trustlevel:0x20000 起的受限令牌则是「只用于拒绝的组」。UAC 登录时会签发两个令牌,未提权的进程里管理员组是 deny-only,ACL 里写给 Administrators 的允许 ACE 不会生效,于是「我明明是管理员」和「拒绝访问」同时成立。右键「以管理员身份运行」拿的是完整令牌,组状态才会变成「启用的组」。
/trustlevel 是老的受限令牌机制,只适合观察组状态,不能当成标准 UAC 模拟;标准 UAC 下未提权进程还有 Medium 完整性级别,而提权进程是 High(whoami /groups 最后一行 Mandatory Label\High Mandatory Level)。
有些目录连提权管理员也进不去,是因为 ACL 里压根没有管理员:
C:\>icacls "C:\System Volume Information"
C:\System Volume Information NT AUTHORITY\SYSTEM:(OI)(CI)(F)
只有 SYSTEM 一行。管理员要靠 takeown 或备份特权才能拿到访问权,正常情况不要动。C:\Windows\CSC、其他账户的 AppData 也是同一类。
只读、隐藏、系统属性不是 ACL
E:\cmd-demo\acl>attrib open\*.*
A   H                E:\cmd-demo\acl\open\hidden.txt
A                    E:\cmd-demo\acl\open\ok.txt
A    R               E:\cmd-demo\acl\open\readonly.txt
A  SH                E:\cmd-demo\acl\open\system.txt
R 只读挡的是删除和覆盖,del 会报拒绝访问,attrib -R 或 del /f 就能绕过;H 隐藏、S 系统只影响显示和扫描,dir 默认不列,dir /a 才出现。这些属性普通用户在自己的目录里就能改,和 ACL 是两套机制,attrib +s 也不会让文件变成受系统保护。
三种「进不去」,同一条红色提示背后是三个原因
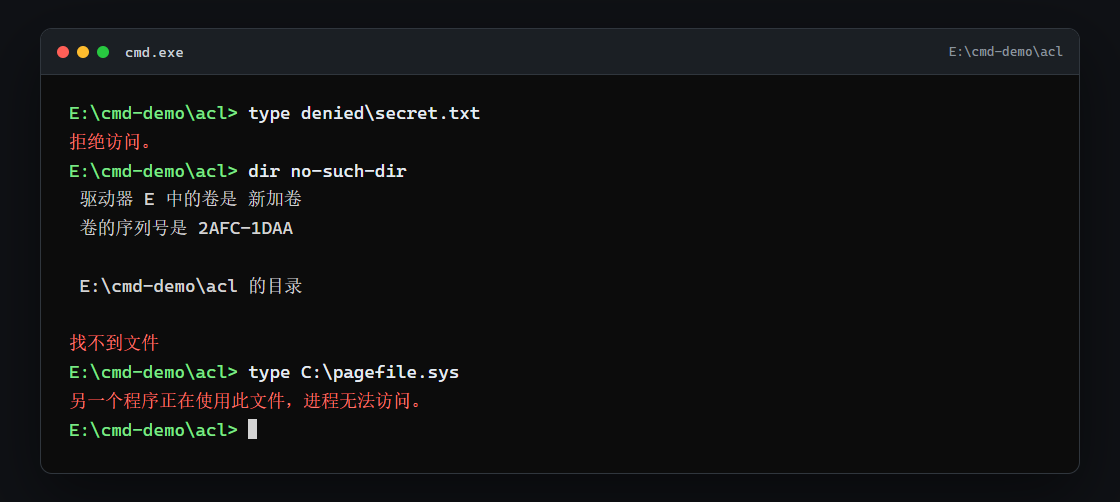
E:\cmd-demo\acl>type denied\secret.txt
拒绝访问。

E:\cmd-demo\acl>dir no-such-dir
找不到文件

E:\cmd-demo\acl>type C:\pagefile.sys
另一个程序正在使用此文件,进程无法访问。
三条都写在 stderr,退出码都是 1。麻烦在于 cmd 会把权限拒绝说成「找不到文件」:dir denied 和 dir no-such-dir 的提示一模一样。区分办法是 icacls 路径——能列出 ACL 并返回 0,说明目录存在只是进不去;报「系统找不到指定的文件」并返回 2,才是真的不存在。Test-Path denied 返回 True 也只能证明目录项存在,不代表能读。
PowerShell 的异常类型更直接:Get-Item denied 抛 UnauthorizedAccessException(访问被拒绝),路径不存在抛 ItemNotFoundException,文件被独占打开抛 IOException(正由另一进程使用)。排查时看异常类型比看文字可靠。
被占用这一种,del 的退出码尤其不能信:实测对独占打开的文件执行 del,stderr 打出「另一个程序正在使用此文件」,文件没删掉,但 errorlevel 是 0;同样条件下 ren、type 都是 1。删完用 if exist 复查,别只判断 %errorlevel%。
runas 换的是账户,UAC 才是提权
runas /user:其他账户 命令 会用另一个账户启动进程,需要输入那个账户的密码;/savecred 会把凭据存下来,公用机器上不要用。它不改变当前账户的令牌,也不会把「标准用户」变成管理员。提权靠的是 UAC:右键「以管理员身份运行」或脚本里的 Start-Process -Verb RunAs,用同一账户的完整令牌重新启动,管理员看到同意框,标准用户看到凭据框。cmd 没有内置的等价命令,别拿 runas 去凑。
日常顺序可以记成:先 dir/type 看报错文本,icacls 确认 ACL 和存在性,whoami /groups 看管理员组是不是「启用的组」,attrib 排除属性问题,最后才考虑 takeown 和改继承——而且只在自己有把握的目录上做。
权限这块理清之后,下一类「起不来」通常不在文件上:服务或程序启动失败时,日志到底去事件查看器还是安装目录里找,用 sc queryex、wevtutil 怎么把失败原因翻出来,是下一篇的内容。