服务启动失败、程序双击一闪而过,第一反应都是「日志在哪」。Windows 把系统和服务事件写进事件日志,但程序自己的输出默认根本没有地方存。读之前需要会:sc query、cd、用 > 重定向输出,知道「服务」和普通进程的区别。
下面的查询都是只读的:wevtutil qe、sc queryex、tasklist 不会改日志或动服务。测试程序是 E:\cmd-demo\svc\app\run.bat,setup.ps1 每次重建 app 和空的 logs 目录,它只打印两行并以退出码 2 结束,用来演示 stdout/stderr 去了哪。
wevtutil el 列的是日志名,一个系统有上千个
C:\>wevtutil el | findstr /i /c:"Application" /c:"System"
Application
Intel-GFX-Info/Application
Intel-GFX-Info/System
Microsoft-Windows-Application-Experience/Program-Inventory
...
System
SystemEventsBroker
本机 wevtutil el 一共 1217 个名字。日常只需要其中两个:System 放服务、驱动、内核,Application 放普通程序;Security 放审核,读它要管理员权限。剩下的 Microsoft-Windows-*/Operational 是各组件自己的通道,出问题时才按名字去找。
el 列的是「日志名」,和事件里的「来源(Provider)」不是一回事:一条事件的 Source 可能是 Service Control Manager,但它写在 System 这个日志里。找日志名用 el,筛来源用 qe 的查询条件。
qe 不加 /rd:true,给你的是最旧的一条
C:\>wevtutil qe System /c:1
<Event xmlns='http://schemas.microsoft.com/win/2004/08/events/event'>...TimeCreated SystemTime='2026-11-15T12:06:19...'...

C:\>wevtutil qe System /c:1 /rd:true
<Event xmlns='...'>...TimeCreated SystemTime='2026-11-20T09:32:05...'...
同一台机器,默认取到 11 月 15 日,加 /rd:true 才取到 11 月 20 日。/rd 是「反向读取」,不写就从头开始;/c:1 只取一条。排查刚发生的问题,忘了 /rd:true 会看到几天前的旧事件,很容易误判。
/c 是条数上限,/q: 是 XPath 过滤条件。按事件 ID 和来源筛:
wevtutil qe System /q:"*[System[(EventID=7000 or EventID=7031)]]" /f:text /c:10 /rd:true
wevtutil qe System /q:"*[System[Provider[@Name='Service Control Manager'] and (EventID=7000)]]" /f:text /c:5 /rd:true
XPath 写错时错误走 stderr、退出码 15001:
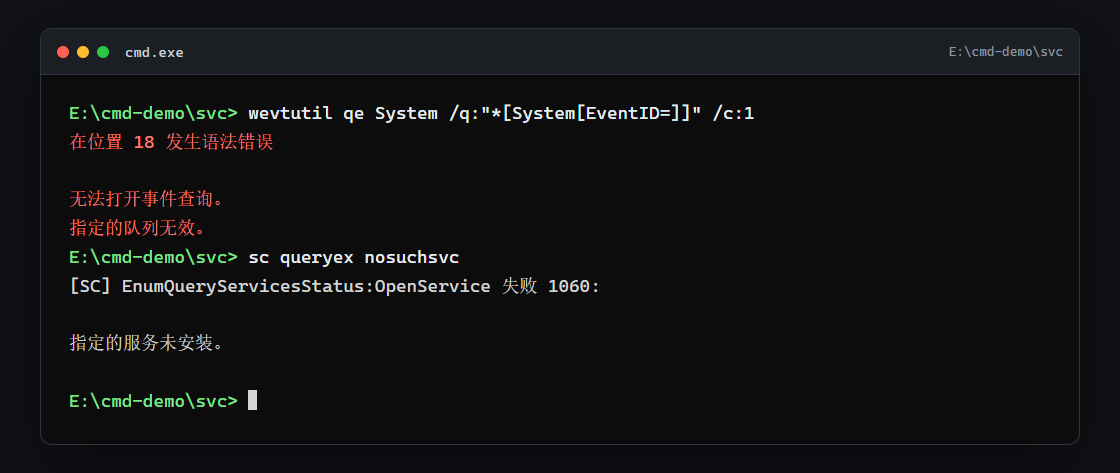
图里第二条 sc queryex nosuchsvc 是反例:它把「指定的服务未安装」写在 stdout,退出码 1060。同样叫「报错」,一个走 stderr 一个走 stdout,脚本里不能只靠「有没有红字」判断。
/f:text 之后,Level 和 Description 才是给人看的
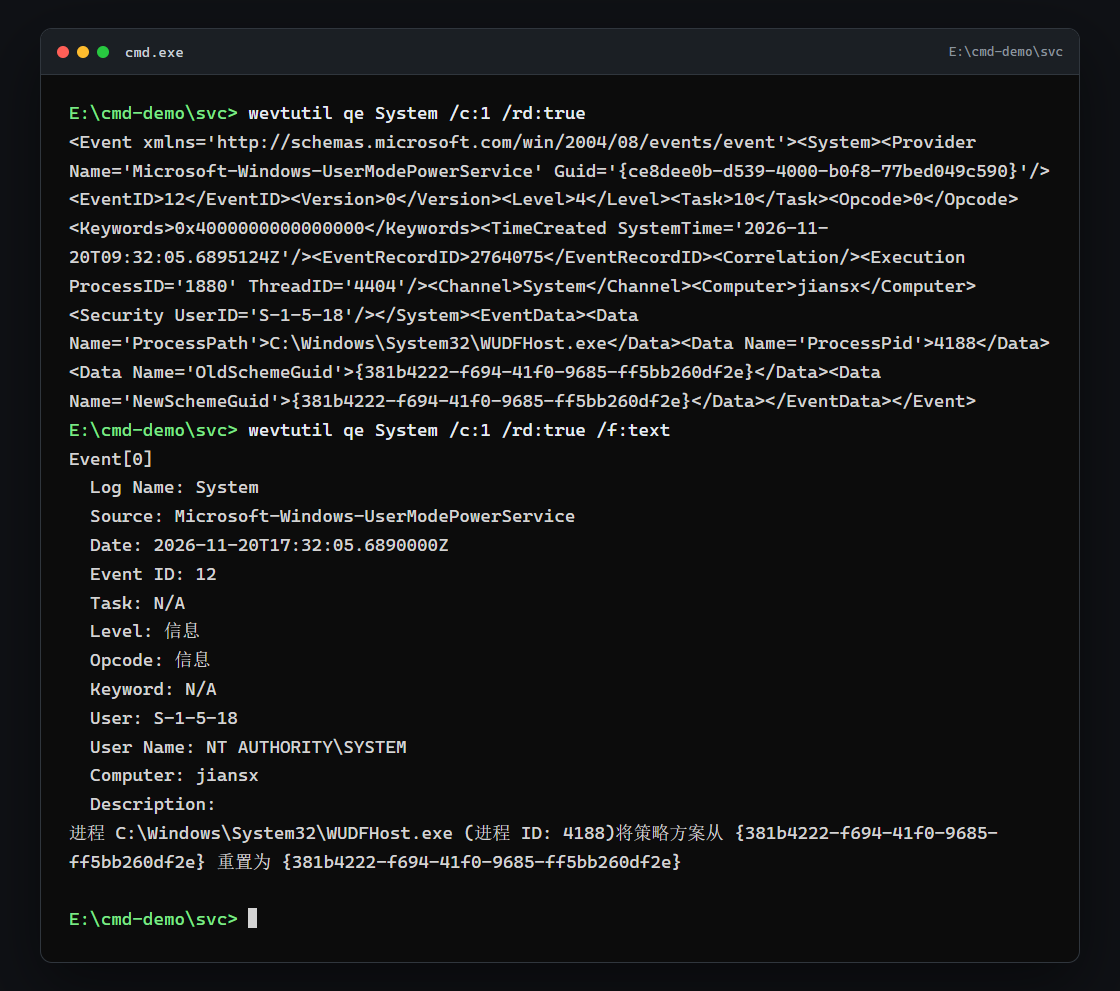
默认输出是一条压成单行的 XML,终端里折成十几行也找不到重点;/f:text 变成按字段排列的文本,Event[0] 是序号,后面依次是 Log Name、Source、Date、Event ID、Level、Description。本机这条事件的 Level: 信息,Description 是中文描述。
事件级别在数值上对应 1–5:1 关键(Critical)、2 错误、3 警告、4 信息、5 详细(Verbose);事件查看器里还会出现「审核成功」「审核失败」,那是安全日志专用的两类。按级别筛用 Level:
wevtutil qe System /q:"*[System[(Level=2 or Level=3)]]" /f:text /c:20 /rd:true
同一个事件,wevtutil /f:text 显示「警告」,Get-WinEvent 的 LevelDisplayName 却可能是英文 Warning——两套工具的语言资源不同,对照时应以数值 Level 为准。
服务失败看 System 的 7000/7009/7031/7034,但一条都没有也很正常
C:\>wevtutil qe System /q:"*[System[(EventID=7000 or EventID=7009 or EventID=7031 or EventID=7034)]]" /f:text /c:10 /rd:true
C:\>
本机这四个 ID 的数量都是 0,命令直接返回空,退出码 0。这四个分别表示:7000 服务启动失败、7009 等待服务连接超时(默认 30 秒)、7031 服务意外终止后按恢复策略重启、7034 服务意外终止且没有恢复动作。没有失败就不会有这些事件;空结果不代表查询写错。
System 里更常见的是生命周期事件,比如本机最新一条 Service Control Manager 是 7040:
Event[0]
  Source: Service Control Manager
  Event ID: 7040
  Level: 信息
  Description:
Windows Modules Installer 服务的启动类型从 自动启动 更改为 按需启动。
7036 是服务状态变化,7045 是新服务被安装。这些「信息」级事件能还原服务最近被谁改过,比只看失败码更有用。
Application 只收注册过来源的程序,崩溃才有 1000 这类事件
C:\>wevtutil qe Application /q:"*[System[(Level=2)]]" /f:text /c:1 /rd:true
Event[0]
  Source: Application Error
  Event ID: 1005
  Level: 错误
  Description:
由于下列某个原因,Windows 无法访问文件 ... Windows 关闭了程序 MySQL Server。
Application Error(1000 崩溃、1002 挂起、1005 访问文件失败)、.NET Runtime、MSI 安装日志都在 Application。分工可以记成:System 管「服务和驱动有没有起来」,Application 管「程序自己有没有崩」。
大部分自写程序不会出现在任何日志里,这是常态——事件日志只记录注册了事件来源(event source)的程序,普通控制台程序、脚本、Java/Python 应用默认什么都不写。查不到你的程序,不等于日志坏了,而是它从来没往里写过。
sc queryex 的 PID 要和 tasklist 对起来
C:\>sc queryex Spooler
SERVICE_NAME: Spooler
        TYPE               : 110  WIN32_OWN_PROCESS  (interactive)
        STATE              : 4  RUNNING
        WIN32_EXIT_CODE    : 0  (0x0)
        SERVICE_EXIT_CODE  : 0  (0x0)
        PID                : 4676

C:\>tasklist /fi "PID eq 4676" /v
映像名称        PID 会话名      会话#   内存使用  状态     用户名
spoolsv.exe    4676 Services    0       38,432 K  Unknown  NT AUTHORITY\SYSTEM
sc queryex 比 sc query 多给 PID 和服务退出码。拿到 PID 后必须用 tasklist 确认对应哪个 exe:Spooler 是独立进程 spoolsv.exe,而大量服务共享一个 svchost.exe,同一个 PID 下可能挂着十几个服务。sc qc Spooler 能看 BINARY_PATH_NAME(程序路径)和 SERVICE_START_NAME(运行账户),日志找不到时至少知道程序装在哪、以谁的身份跑。
WIN32_EXIT_CODE 只是上一次的结果,不是历史
C:\>sc queryex MapsBroker
        STATE              : 1  STOPPED
        WIN32_EXIT_CODE    : 50  (0x32)
        PID                : 0
50 是上一次停止/启动留下的结果码,下一次启动成功就被覆盖。正在运行的服务显示 WIN32_EXIT_CODE: 0,也说明不了它昨天有没有崩过——历史只在 System 日志的 7000/7031/7034 里。判断「这个服务是不是经常失败」,要么按 ID 查日志,要么看 sc qc 里配置的恢复动作,不能只看 sc query 的那一行。
程序自己的日志:没重定向的 stdout 等于扔了
E:\cmd-demo\svc>app\run.bat
[2026/11/20 周五 17:32:57.86] starting fake app
config.ini not found: E:\cmd-demo\svc\app\config.ini

E:\cmd-demo\svc>app\run.bat > logs\all.log 2>&1
E:\cmd-demo\svc>type logs\all.log
[2026/11/20 周五 17:32:57.90] starting fake app
config.ini not found: E:\cmd-demo\svc\app\config.ini
不加 > 时两行都打在控制台;> logs\all.log 2>&1 把 stdout 和 stderr 一起写进文件。想分开存就用 > logs\out.log 2> logs\err.log,实测两行分别落在两个文件里。脚本以 exit /b 2 结束时,重定向后的文件里不会自动多出「退出码 2」,错误码要靠 %errorlevel% 另记。
服务没有控制台,stdout/stderr 默认直接丢掉。所以服务型程序要么自己在命令里重定向,要么把日志写进文件,要么注册事件来源写进事件日志。找程序日志的常见位置:程序安装目录、%LOCALAPPDATA%\<程序名>\logs、%APPDATA%\<厂商>\、%PROGRAMDATA%\<厂商>\;以 LocalSystem 运行的服务,配置常落在 C:\Windows\ServiceProfiles\LocalService\AppData\Local 或 C:\Windows\System32\config\systemprofile。具体路径先看 sc qc 的程序路径和工作目录。
Get-WinEvent 适合在 PowerShell 里筛,wevtutil 适合在 bat 里取
Get-WinEvent -FilterHashtable @{LogName='System'; Id=6062} -MaxEvents 2 |
    Format-List TimeCreated,Id,LevelDisplayName,ProviderName,Message
-FilterHashtable 支持 LogName、ProviderName、Id、Level、StartTime、EndTime,过滤在系统侧完成,返回的是对象,方便排序、分组、导出 CSV。复杂条件用 -FilterXPath,语法和 wevtutil /q: 基本一致。
wevtutil 的优势是不依赖 PowerShell:批处理里直接调,/f:text 输出即可读,/q: 写 XPath 更自由。两者读 Security 日志都需要管理员权限;wevtutil 中文环境下字段名是中文,Get-WinEvent 的属性名固定英文,写脚本选后者更稳。
日志会被覆盖:默认 20 MB、不备份
C:\>wevtutil gl System
name: System
type: Admin
logging:
  logFileName: %SystemRoot%\System32\Winevt\Logs\System.evtx
  retention: false
  autoBackup: false
  maxSize: 20971520
20 MB 写满后从最旧的事件开始覆盖,所以本机默认查询最早只到 11 月 15 日,几天前的记录已经没了。要留证据,先导出再排查:wevtutil epl System D:\logs\System.evtx(只读导出,本文不实跑);要加大容量用 wevtutil sl System /ms:104857600,这会改配置,同样只说明不动手。事件查看器里「Windows 日志 → 系统 → 属性」也能改,改完记得日志会从头开始保留更久。
排查顺序可以固定成:wevtutil el 找对日志 → qe ... /rd:true /f:text 看最新事件 → 按 7000/7031 或 Level=2 缩小范围 → sc queryex 拿 PID 和 tasklist 对进程 → 程序自己的日志去安装目录和 AppData 找。事件日志负责「系统层面发生了什么」,程序内部细节还得靠它自己写出来的文件。
下一类「改了不生效」的问题不写日志:环境变量、PATH 顺序、set 和 setx 的区别,以及为什么新开的窗口能识别、当前窗口不行,是下一篇的内容。