先给结论
netstat -ano | findstr ":18080"
for /f "tokens=5" %i in ('netstat -ano ^| findstr ":18080 "') do @tasklist /FI "PID eq %i"
tasklist /FI "IMAGENAME eq server.exe" /FO CSV
taskkill /F /PID 18028
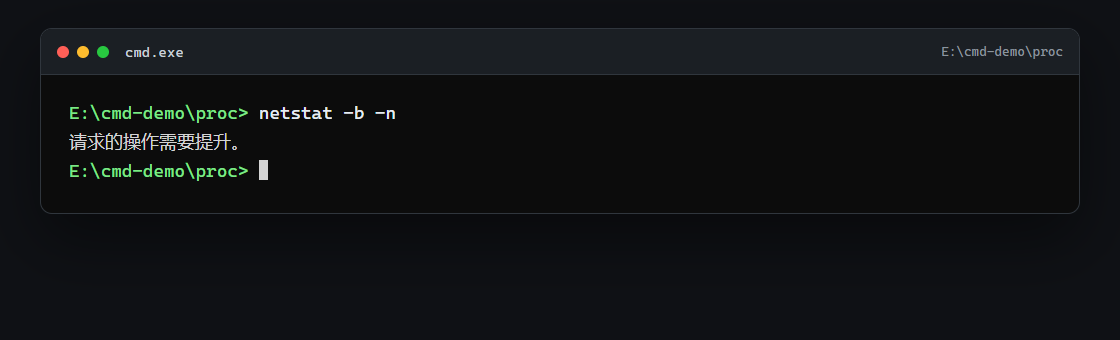
netstat -b -n
- 「端口被谁占了」分两步:
netstat -ano的第 5 列是 PID,tasklist /FI "PID eq PID"才是进程名,netstat本身不给名字。 findstr ":80"是子串匹配,会连18080、8080一起命中;要精确到端口,写findstr /c:":18080 ",尾部的空格也算匹配内容。tasklist找不到匹配项时打印「信息: 没有运行的任务匹配指定标准。」,但退出码是 0,不能拿退出码判断进程在不在。tasklist /V的「状态」对普通控制台程序是Unknown,「窗口标题」是「暂缺」;/SVC对非服务进程的「服务」列也是「暂缺」。netstat -b需要管理员权限,非管理员执行只在 stdout 打一行「请求的操作需要提升。」,退出码 1。taskkill /PID不带/F对控制台程序通常杀不掉,会提示「只能强行终止这个进程(带 /F 选项)」;/F才真的结束。- PID 0 是
System Idle Process,PID 4 是System,TIME_WAIT行的 PID 常是 0,这些都不能当普通进程处理。 - 新系统上
wmic已经没了,按 PID 查 exe 路径要用 PowerShell 的(Get-Process -Id PID).Path。
演示用的环境
全文在 E:\cmd-demo\proc 里操作,路径是本机真实路径。setup.ps1 会重建并启动一个只监听本机 18080 的测试进程,把它的 PID 写进 pid.txt,测试文件保留。
| 文件 | 作用 |
|---|---|
server.go / server.exe |
监听 127.0.0.1:18080 的小服务,启动后写 pid.txt |
pid.txt |
当前测试进程的 PID |
setup.ps1 |
结束旧进程、重新编译启动、生成 pid.txt |
后文出现的 PID、内存占用都以本机这次运行为准,换一台机器数字必然不同。每跑一次 setup.ps1 进程都会换 PID,正文示例和截图里的数字不会完全一致,命令本身才是重点。
一、端口被谁占:看 netstat 的最后一列
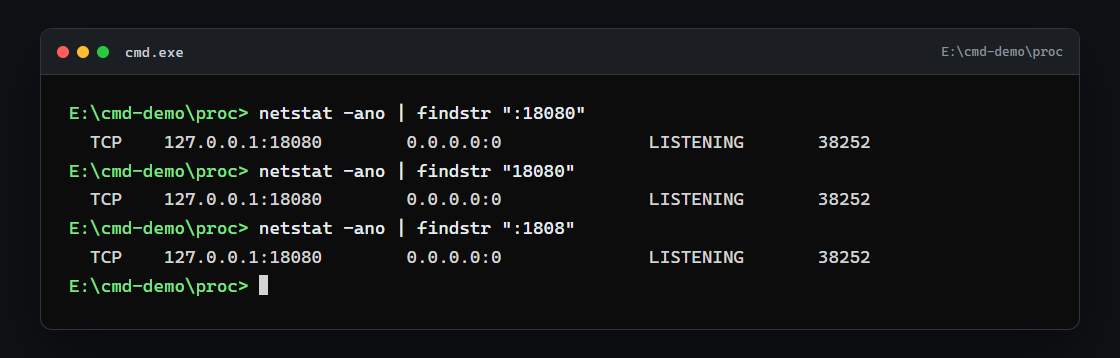
netstat -ano | findstr ":18080"
输出:
TCP 127.0.0.1:18080 0.0.0.0:0 LISTENING 40456
-a显示所有连接和监听端口;-n不反解域名,地址和端口保持数字;-o多输出一列 PID。
每行的结构是:协议、本地地址、外部地址、状态、PID。监听中的行外部地址是 0.0.0.0:0,状态 LISTENING;已建立的连接会多出一条反方向的记录,别把它当成第二个占用者。
UDP 行是个例外,比 TCP 少一列:
netstat -ano -p UDP | findstr ":5353"
输出:
  UDP    0.0.0.0:5353           *:*                                    2320
  UDP    0.0.0.0:5353           *:*                                    14368
  UDP    0.0.0.0:5353           *:*                                    41372
UDP 没有连接状态,*:* 后面直接就是 PID,落在第 4 列,不是第 5 列。用 tokens=5 套 UDP 会拿到空值;findstr "LISTENING" 也会把 UDP 端口全部漏掉。
去掉 -n 也能查,但外部地址会被解析成域名,慢且没必要。真正要小心的是 findstr:
netstat -ano | findstr "18080"
netstat -ano | findstr ":1808"
输出:
  TCP    127.0.0.1:18080        0.0.0.0:0              LISTENING       40456
  TCP    127.0.0.1:18080        0.0.0.0:0              LISTENING       40456
三条命令结果一样,因为 findstr 默认按子串匹配。":1808" 是 ":18080" 的前缀,自然命中;换成 findstr ":80" 就会把 18080、8080、80 全带出来。要卡死端口边界,用 /c 把尾部空格写进搜索串:
netstat -ano | findstr /c:":18080 "
netstat 输出里端口后面是空格,加上它,18080 就不会再匹配 180800 这类更长的端口。/c 的作用是告诉 findstr「这一整串是一个搜索词」,而不是按空格拆成多个条件。
二、PID 反查进程:tasklist /FI
拿到 PID 后,一行就能连起来:
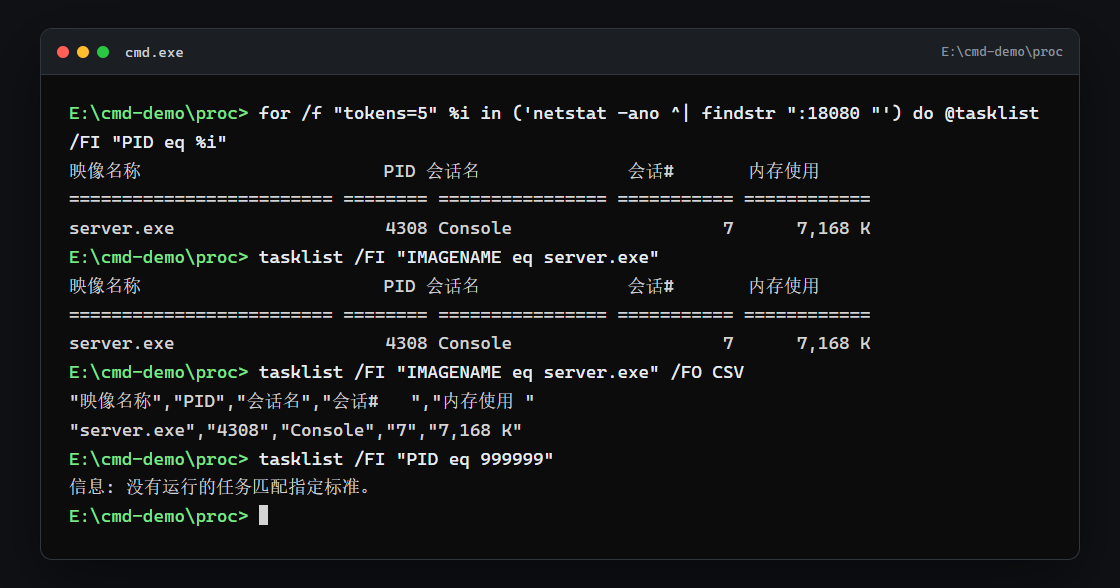
for /f "tokens=5" %i in ('netstat -ano ^| findstr ":18080 "') do @tasklist /FI "PID eq %i"
输出:
映像名称                       PID 会话名              会话#       内存使用
========================= ======== ================ =========== ============
server.exe                   40456 Console                    7      6,968 K
tokens=5 取的是 netstat 行里第 5 段。注意 for /f 默认按空格切分,netstat 的列又是空格对齐的,所以第 5 段刚好是 PID;如果协议列或地址列出现变化(例如 UDP 行),列数可能对不上,先 netstat -ano | findstr 端口 看一眼原始行再定 tokens。
括号里的管道必须写成 ^|。漏了转义,cmd 会报「此时不应有 |。」,退出码 1,而不是悄悄返回空结果。
也可以直接按名字查:
tasklist /FI "IMAGENAME eq server.exe"
输出和上面一样。加 /FO CSV 方便脚本处理:
tasklist /FI "IMAGENAME eq server.exe" /FO CSV
输出:
"映像名称","PID","会话名","会话#   ","内存使用 "
"server.exe","40456","Console","7","6,968 K"
表头字段名后面带着对齐用的空格,取值时要去掉。IMAGENAME 只认名字,同时开几个 server.exe 会全部列出来,真正能唯一定位的是一个 PID;反过来,同一个程序每次重启 PID 都会变,本篇几次重建分别是 40456、4308、19828,脚本里别把 PID 写死。
查一个不存在的 PID:
tasklist /FI "PID eq 999999"
输出:
信息: 没有运行的任务匹配指定标准。
退出码是 0。这是最容易踩的坑:脚本里用 if errorlevel 1 判断「进程没在跑」,永远判不出来,只能匹配输出文本。
三、这个进程是什么:/V、/SVC 和特殊 PID
/V 显示详细信息,但默认的表格输出太宽,在窄窗口里会折行,加 /FO LIST 竖着列:
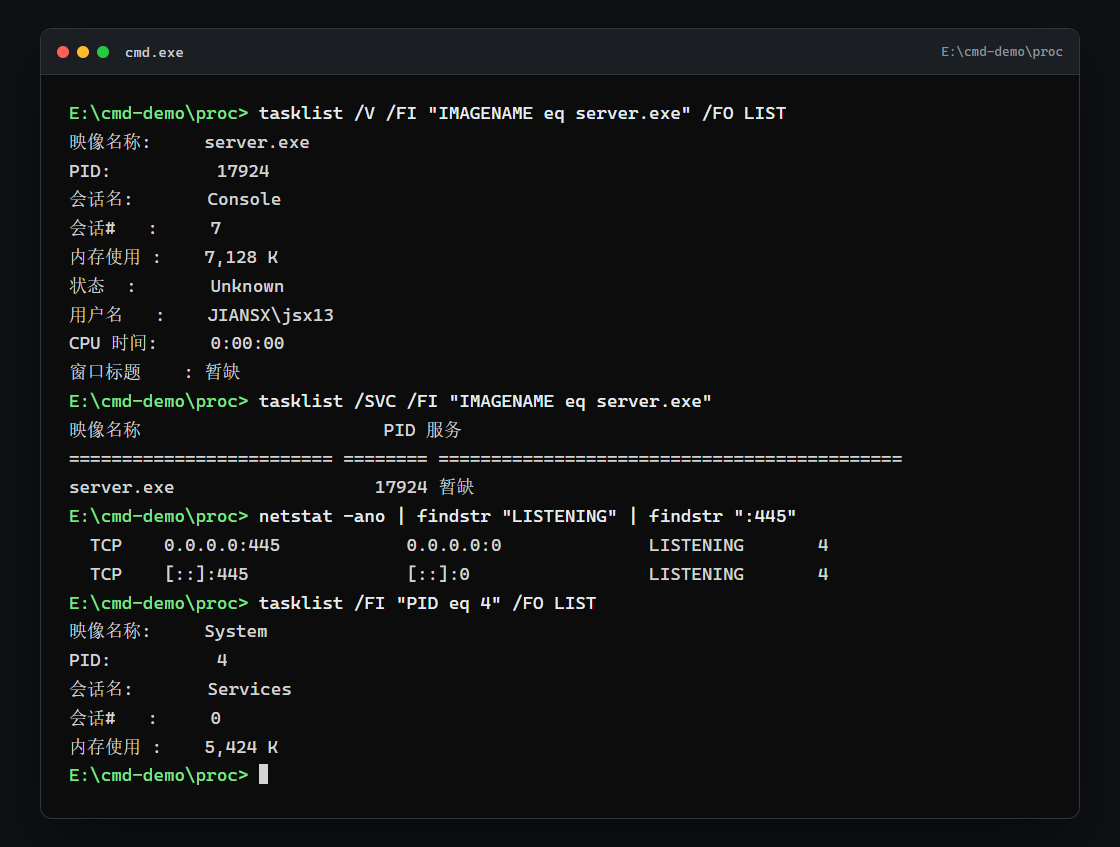
tasklist /V /FI "IMAGENAME eq server.exe" /FO LIST
输出:
映像名称:     server.exe
PID:          40456
会话名:       Console
会话#   :     7
内存使用 :    6,960 K
状态  :       Unknown
用户名   :    JIANSX\jsx13
CPU 时间:     0:00:00
窗口标题    : 暂缺
普通控制台程序没有窗口,「状态」是 Unknown,「窗口标题」是「暂缺」,不是出错。竖排输出的字段一行一个,接 for /f "tokens=1,* delims=:" 就能直接取值,不用担心列宽变化。/SVC 看进程承载了哪些服务:
tasklist /SVC /FI "IMAGENAME eq server.exe"
输出:
映像名称                       PID 服务
========================= ======== ============================================
server.exe                   40456 暂缺
「暂缺」表示这个进程不是服务。反过来,445 端口那种系统服务,PID 就是 4:
netstat -ano | findstr "LISTENING" | findstr ":445"
tasklist /FI "PID eq 4" /FO LIST
输出:
  TCP    0.0.0.0:445            0.0.0.0:0              LISTENING       4
  TCP    [::]:445               [::]:0                 LISTENING       4

映像名称:     System
PID:          4
会话名:       Services
会话#   :     0
内存使用 :    5,408 K
PID 4 是 System,占着 445 是为了 SMB。看到这种结果,结论不是「去结束它」,而是「这个端口本来就该被系统占着」。
四、按条件筛:内存、特殊 PID
/FI 支持比较运算,单位是 KB:
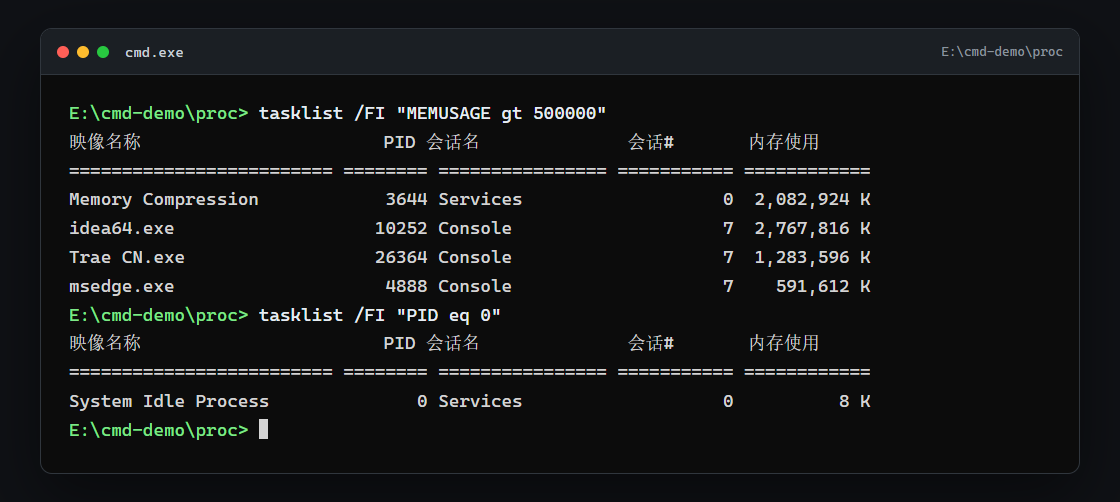
tasklist /FI "MEMUSAGE gt 500000"
输出:
映像名称                       PID 会话名              会话#       内存使用
========================= ======== ================ =========== ============
Memory Compression            3644 Services                   0  2,090,112 K
idea64.exe                   10252 Console                    7  2,746,336 K
Trae CN.exe                  26364 Console                    7    592,156 K
msedge.exe                    4888 Console                    7    586,480 K
gt 是大于,lt、eq、ne、ge、le 同理,数值不要加引号。常用字段还有 STATUS eq Running、USERNAME eq 用户名、IMAGENAME eq xxx.exe。
内存单位是 KB,不是字节也不是 MB;/FO CSV 下数值会带千分位逗号("6,968 K"),脚本按逗号切 CSV 时要处理引号,别直接 split(',')。
PID 0 是另一个特殊值:
tasklist /FI "PID eq 0"
输出:
映像名称                       PID 会话名              会话#       内存使用
========================= ======== ================ =========== ============
System Idle Process              0 Services                   0          8 K
它代表 CPU 空闲,不是真进程。netstat 里的 TIME_WAIT 行 PID 也常是 0,表示连接已经关掉、内核还在等超时:
netstat -ano | findstr "TIME_WAIT"
输出里随便取一行:
TCP 192.168.3.11:49406 192.168.3.1:53 TIME_WAIT 0
看到 TIME_WAIT 0 不用去找进程,它没有进程可找。
五、netstat -b 要管理员,失败还走 stdout
-b 想直接给出程序名,但需要提升权限:
netstat -b -n
输出:
请求的操作需要提升。
退出码 1。注意这行字出现在 stdout,不是 stderr;如果你写 netstat -b -n 2>err.txt,文件是空的,错误会留在屏幕上,findstr 过滤也拦不住它。
所以查端口归属的稳妥顺序还是 -ano 拿 PID,再 tasklist 反查,不要依赖 -b。-b 慢、要权限,遇到系统进程还会直接拒绝输出;-ano 没有任何前置条件。
六、taskkill:先礼后兵
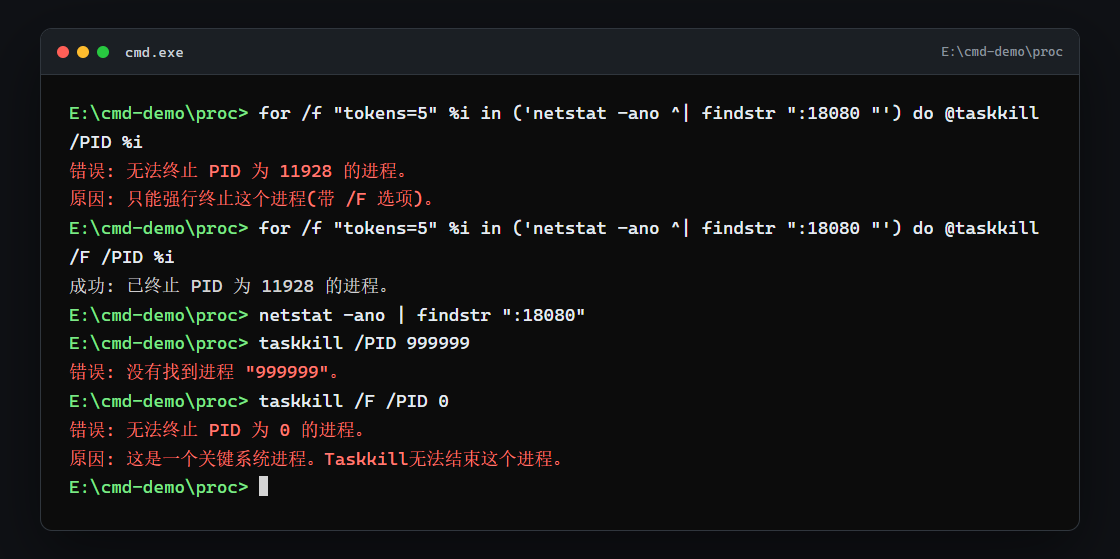
先试不带 /F:
for /f "tokens=5" %i in ('netstat -ano ^| findstr ":18080 "') do @taskkill /PID %i
输出:
错误: 无法终止 PID 为 18028 的进程。
原因: 只能强行终止这个进程(带 /F 选项)。
退出码 1。控制台程序没有消息循环,收不到正常关闭请求,只能强杀:
for /f "tokens=5" %i in ('netstat -ano ^| findstr ":18080 "') do @taskkill /F /PID %i
输出:
成功: 已终止 PID 为 18028 的进程。
再查端口,已经没有输出,findstr 退出码 1:
netstat -ano | findstr ":18080"
不存在的 PID:
taskkill /PID 999999
输出:
错误: 没有找到进程 "999999"。
退出码 128。
关键系统进程会被拒绝:
taskkill /F /PID 0
输出:
错误: 无法终止 PID 为 0 的进程。
原因: 这是一个关键系统进程。Taskkill无法结束这个进程。
退出码 1。这也解释了为什么前面查到 445 属于 PID 4 时不该动手:系统进程不是「权限不够」,而是「不允许结束」。按名字杀(/IM)和杀进程树(/T)的风险更大,留到下一篇单独讲。
杀之前先回头看一眼 tasklist /FI "PID eq 数字" 的名字,确认还是目标进程再动手。本篇所有演示只结束自己启动的 server.exe,没有碰任何系统进程。/F 不给程序保存和清理的机会,能走服务或程序自带的停止命令时,别直接强杀;只有卡死、不响应时才用它。
七、这个 PID 对应哪个 exe
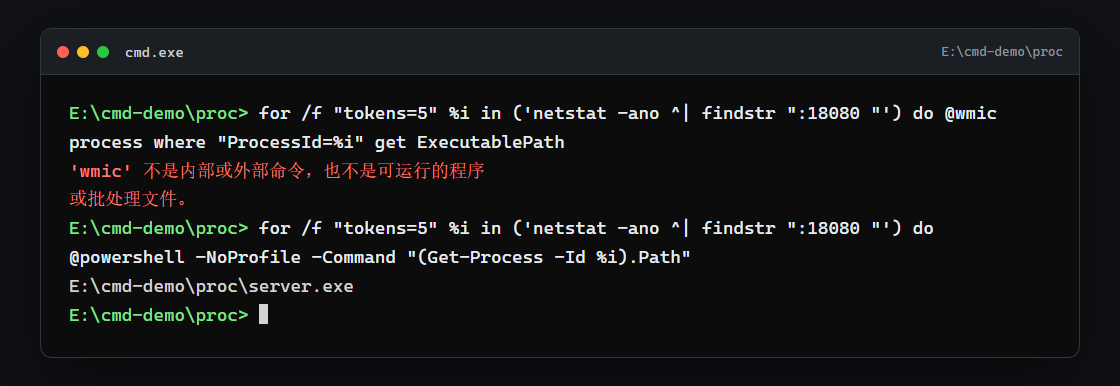
wmic 在老教程里很常见:
for /f "tokens=5" %i in ('netstat -ano ^| findstr ":18080 "') do @wmic process where "ProcessId=%i" get ExecutablePath
输出:
'wmic' 不是内部或外部命令,也不是可运行的程序
或批处理文件。
退出码 1。Windows 11 已经默认移除 wmic,照抄老命令只会得到这一句。用 PowerShell 顶上:
for /f "tokens=5" %i in ('netstat -ano ^| findstr ":18080 "') do @powershell -NoProfile -Command "(Get-Process -Id %i).Path"
输出:
E:\cmd-demo\proc\server.exe
一行命令从端口找到 PID,再找到程序路径,这条链路比 netstat -b 可靠,也不需要管理员。-NoProfile 是为了不加载个人 PowerShell 配置,避免提示信息混进输出;这段只读 Path,不改变进程状态。
八、速查表
| 需求 | 写法 | 备注 |
|---|---|---|
| 看端口占用 | netstat -ano | findstr ":18080" |
第 5 列是 PID |
| 精确匹配端口 | netstat -ano | findstr /c:":18080 " |
尾部空格防子串误命中 |
| PID 查进程 | tasklist /FI "PID eq 40456" |
不存在时不报错,退出码 0 |
| 名字查进程 | tasklist /FI "IMAGENAME eq server.exe" |
同名进程会列多条 |
| 详细信息 | tasklist /V /FI ... |
控制台程序状态为 Unknown |
| 查服务 | tasklist /SVC /FI ... |
非服务显示「暂缺」 |
| 按内存筛 | tasklist /FI "MEMUSAGE gt 500000" |
单位 KB,数值不加引号 |
| 结束进程 | taskkill /F /PID 40456 |
不加 /F 对控制台程序常失败 |
| 查 exe 路径 | powershell -NoProfile -Command "(Get-Process -Id PID).Path" |
wmic 已被移除 |
tasklist 不管有没有匹配都返回 0,查「进程在不在」不要看它的退出码;netstat | findstr 没找到返回 1;taskkill 找不到 PID 是 128,拒绝或需要 /F 是 1。
下一篇
查得到之后才轮到「停」,这是下一篇的内容:taskkill 按 PID 和按名字差在哪,同名进程会不会被一锅端,/T 为什么经常留下孤儿进程,/F 之外还有没有体面的关闭方式,以及 /T 不带 /F 和 /PID 的退出码为什么一个是 128、一个是 1。